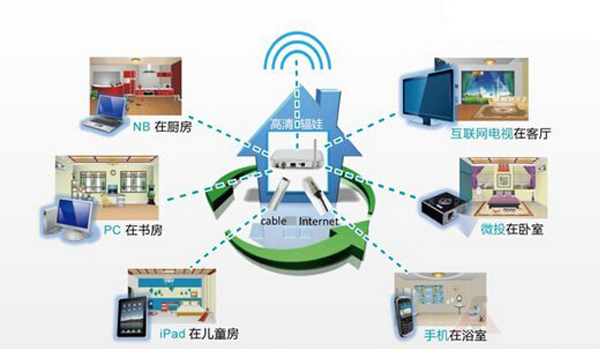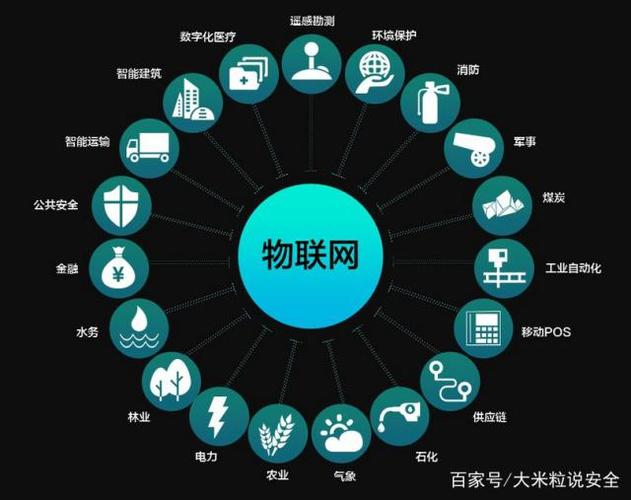
隨著物聯網(IoT)技術的飛速發展,智能網絡設備已滲透到我們生活的方方面面。從智能家居中的恒溫器、攝像頭,到工業控制系統和醫療可穿戴設備,這些互聯設備帶來了前所未有的便利與效率。這場革命也引發了深刻的安全性與隱私保護顧慮。智能設備在收集、傳輸和處理海量數據的也成為了網絡攻擊者的新目標。
一、智能設備的安全漏洞
許多智能設備在設計之初并未充分考慮安全性。為了降低成本、加快上市,廠商常使用默認弱密碼、未加密的通信協議以及過時的固件。例如,2016年的Mirai僵尸網絡攻擊就是利用默認憑證感染了大量物聯網設備,導致大規模網絡癱瘓。設備缺乏定期安全更新,使得已知漏洞長期存在。攻擊者可以利用這些漏洞入侵設備,組建僵尸網絡、發起拒絕服務攻擊,甚至作為跳板滲透家庭或企業網絡。
二、隱私泄露的風險
智能設備常常持續收集用戶數據,如音頻、視頻、位置、行為習慣甚至健康指標。這些數據若被不當收集或存儲,就可能被濫用。以智能音箱為例,它可能無意中記錄私人對話;智能電視可能追蹤觀看習慣;健身追蹤器會暴露用戶的行蹤。若數據傳輸未加密或云端存儲不安全,黑客可輕易竊取這些敏感信息。更令人擔憂的是,部分廠商可能在隱私政策中模糊條款,將數據用于廣告推送或出售給第三方,用戶往往在不知情下“被監控”。
三、供應鏈與生態系統的脆弱性
物聯網設備涉及芯片、模組、操作系統、應用和云平臺等多個環節,供應鏈長且復雜。任何一環的安全缺陷都可能波及整個系統。例如,某款流行的智能攝像頭因使用了存在漏洞的第三方組件,導致全球數十萬臺設備可被遠程窺視。設備間的互操作性雖提升了體驗,但也擴大了攻擊面。一個不安全的設備可能成為攻擊整個智能家居網絡的入口。
四、加固與防護策略
面對這些顧慮,需要多方協作。設備廠商應遵循“安全始于設計”原則,采用強加密、唯一默認密碼、安全啟動和定期更新機制。用戶應更改默認設置、啟用雙重認證、隔離物聯網網絡并關注廠商的安全公告。監管機構需出臺強制性安全標準和數據保護法規,如歐盟的《網絡彈性法案》和中國的《數據安全法》。行業組織可推動認證計劃,幫助消費者識別安全產品。
五、平衡創新與保護
物聯網革命不應因安全顧慮而停滯。關鍵在于將安全與隱私保護視為核心功能而非事后補救。通過技術創新(如邊緣計算、區塊鏈識別)和制度保障,我們能夠在享受智能生活的降低風險。只有建立信任,物聯網才能真正釋放其全部潛力,造福社會。